

Sumo Logic
クラウドネイティブ・ログ分析/SIEM
提供元:Sumo Logic
製品概要
Sumo Logicはオンプレミスや各社のクラウドからログを収集できます。対応するインフラは200以上、ほぼどんな環境、アプリケーションとインテグレーションできるため、時間をかけずに管理と監視が始められます。Sumo Logic自身はクラウドサービスなので、手間をかけずに構築ができます。各種クラウドからはクラウド同士でのデータ収集を行い、オンプレミスサーバーにはSumo Logicのエージェントをインストールしてサーバーに送信します。Sumo Logicエージェントがインストールできないようなサーバーからでも、SSHなどでデータ送信してログを収集できます。
Sumo LogicではAWSだけでなく各種システムのクエリーやダッシュボードのテンプレート集をアプリケーションカタログとしてあらかじめ準備しています。そのため、ログ収集やダッシュボードへの表示が即座に実現します。例えばAWSCloudならば、分析のためのダッシュボードのテンプレートが最初から用意されているため、すぐに監視が始められます。その種類も、全体概要、ユーザー監視、ネットワークとセキュリティー、オペレーション、コンソールログイン状況などを網羅しています。
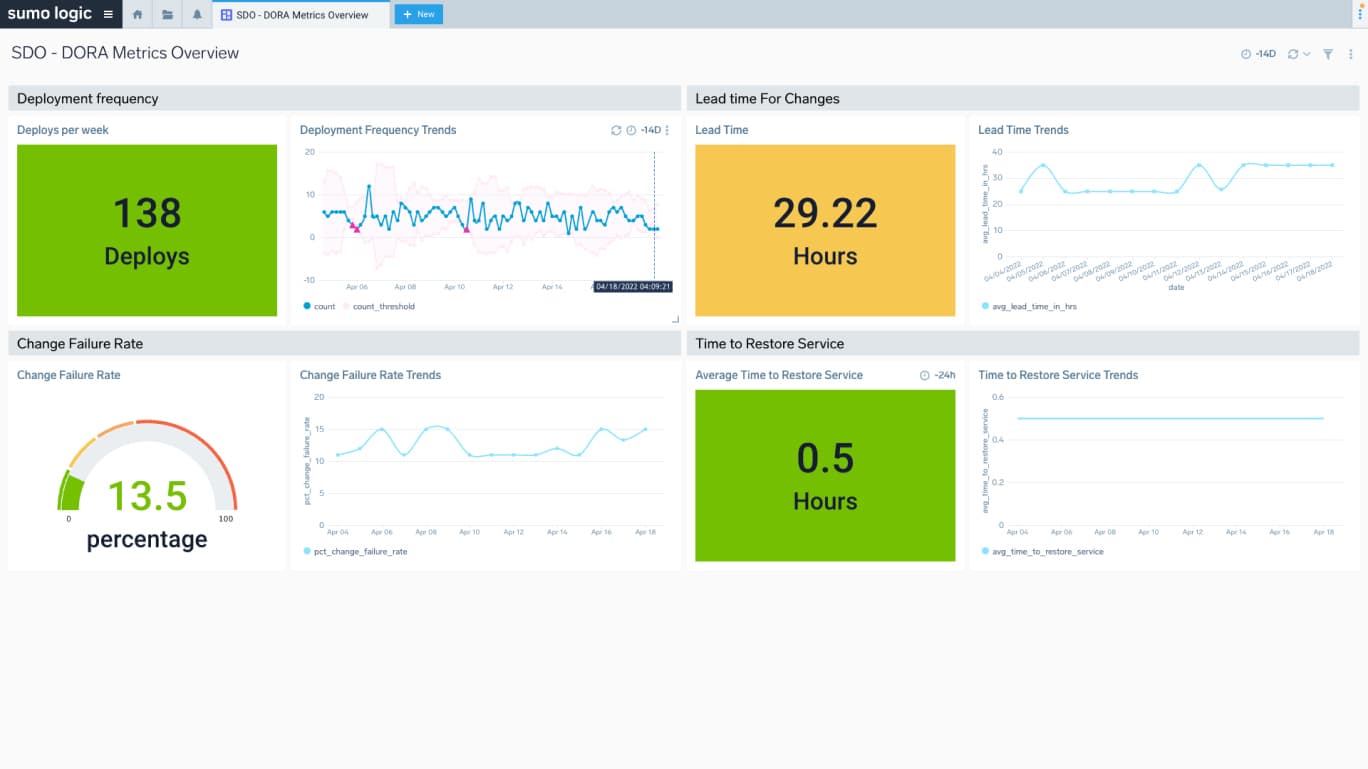
従来のログ分析とメトリクス(指標)分析を別々に行うのではなく、双方を統合的に分析し、膨大なデータに含まれるノイズを除去し、問題となる可能性のあるデータだけを抽出します。それをAIと機械学習を利用して過去のデータと比較して異常値を発見して通知します。同時に、値の推移から将来を予測し、問題が発生する前に予兆を発見します。結果はダッシュボードにビジュアルに表示され、管理者が容易に状況を把握できます。これにより、セキュリティーリスクをいち早く削減することが可能です。
ときにログデータはスパイクすることがあります。起き得る最大値をもとにした投資は普段では無駄になりがちです。Sumo Logicは契約量の何十倍にスパイクしてもデータを取り込んでサービスを止めません。柔軟でリーズナブルな料金体系のため、余剰リソースへの投資は不要です。
ビッグデータが価値の源泉になるとともに、それにすばやく対応できるアジリティーが必須とされる時代です。Sumo Logicはデータ収集、分析、通知、ビジュアライズの全てをこなすだけでなく、アプリケーションカタログによるプロビジョニングを最小限におさえることができ、すぐにビジネスに投入できるスピードを実現しています。
主な機能
Sumo Logicは、企業が機械で生成されたビッグデータをリアルタイムで管理・分析できるように設計された、クラウドベースのログ管理・分析プラットフォームです。その機能には、ログ管理、セキュリティーとコンプライアンス、リアルタイム分析、機械学習が含まれます。あらゆるソースからログを収集・一元管理し、高度な分析・可視化ツールを使って実用的なインサイトに変えることができます。Sumo Logicは、脅威の検出やコンプライアンスレポートなど、さまざまなセキュリティー機能も提供しています。データの可視性の向上、業務へのインサイト、データの安全確保を目指すあらゆる規模・業種の企業に適しています。
料金プラン
※掲載している製品情報、仕様、および価格・プラン内容は予告なく変更される場合や、条件によりお取り扱いのない場合がございます。最新の情報や貴社に最適なプランのご提案については、お気軽にお問い合わせください。
Essentials
お見積り/要問い合わせ
アドホックな調査やトラブルシューティングを必要とする、中小規模のDevOpsおよびSecOpsチームに最適
- 数分で導入可能
- AI駆動のアラートで「アラート疲れ」を軽減
- ML(機械学習)を活用したRCAでMTTRを劇的に短縮
- 数百のインテグレーションでスタックを統合
Enterprise Suite
お見積り/要問い合わせ
リアルタイムの脅威検知、調査、対応を求める、成熟したセキュリティーチームに最適
- クラウドネイティブSIEMで脅威をより速く発見
- 脅威インテリジェンスとログ分析でインシデントを迅速に調査
- プレミアムな脅威インテリジェンスフィードでセキュリティーポスチャーを強化
- エンタープライズグレードのツールで効率的に運用
よくあるご質問
Sumo Logic(スモーロジック)とは何ですか?+
Sumo Logic(スモーロジック)とは、ログとメトリクスを統合してリアルタイムに分析し、システムの運用監視やセキュリティー監視を行うプラットフォームです。
Sumo LogicのCollectorには、どんな種類がありますか?+
OpenTelemetry Collector、Installed Collector、Hosted Collectorの3種類があります。前の2つは、自社の環境にインストールするエージェントです。Hosted Collectorは、インストール不要で、クラウドサービスから直接データを収集します。
Sumo Logicのログ収集では、どのCollectorが推奨されますか?+
ほとんどのログ取り込みには、OpenTelemetry Collectorが推奨されています。理由は、CPU効率の高さと、対応するソースの多さです。リモートアップグレードや、Installed Collector限定のソースが必要な場合は、Installed Collectorが向いています。
InstalledとHostedのCollectorの違いは何ですか?+
Installed Collectorは、自社の環境のマシンにソフトウェアをインストールして使います。Hosted CollectorはSumo LogicがAWS上でホストするため、インストールが不要です。収集元は、Installedが自社環境内のデータ、Hostedがクラウドサービスです。
Sumo LogicはAWSなどのクラウドサービスのログを収集できますか?+
はい、Hosted Collectorで、AWS、Google、Microsoftなどのクラウドサービスから直接収集できます。AWSから収集するソースでは、Sumo Logicのエンドポイントに対応するAWSのIPアドレスを、許可リストに追加する必要がある場合があります。
Sumo LogicのOpenTelemetryでは何を収集できますか?+
ログ、メトリクス、トレース、メタデータを、1つのエージェントで送信できます。Linux、macOS、Windows、Kubernetesで動作します。ログは、ローカルファイル、Windowsイベントログ、Syslog、SQLデータベースなどから収集できます。
Sumo Logicのログ検索では、何ができますか?+
Sumo Logicに送信したログを、検索クエリー言語で照会・分析できます。LogCompare、LogReduce、LogExplain、Time Compareなどの機能で、ログのパターンや変化を調べられます。Live Tailでは、ログイベントをリアルタイムに表示できます。
Sumo Logicのログの保持期間は、どう設定しますか?+
パーティションやScheduled Viewごとに、1日から5,000日の範囲で設定します。作成時のほか、あとからでも変更できます。保持期間は、メッセージの時刻ではなく、データを受信した時点から数えます。
Sumo Logicに収集したログを、あとから削除できますか?+
特定のログメッセージを削除する機能は、サポートされていません。代わりに、管理者を通じてサポートに依頼し、時間範囲とパーティションを指定して削除できます。また、ロールのフィルターで、対象のデータを検索できなくする方法もあります。
Sumo LogicのCollectorが、データを送れているか確認できますか?+
はい、ステータスページでメッセージ量を確認できます。また、_collector=<名前>で検索する方法もあります。Collectorの稼働状況は、./collector statusで確認でき、停止していれば./collector startで起動します。
Sumo Logicで、ユーザーごとに検索できるデータを制限できますか?+
はい、ロールの検索フィルターで、検索できるデータを制限できます。ダッシュボードは、ユーザー、ロール、組織の単位で共有できます。利用範囲は、RBAC(ロールに基づくアクセス制御)で管理します。
製品ニュース
全て見る- Sumo Logic(スモーロジック)がメール通知の送信元アドレスを「noreply@notifications.sumologic.com」へ変更
- Sumo Logic(スモーロジック)がCloud SIEMのコミュニティー/Sigmaルール直接インポート機能、Azure Firewall・Palo Alto・SQL Server対応強化、キーワード検索の並べ替えを公開
- Sumo Logic(スモーロジック)がAI Observabilityアプリの限定提供、Cloud SOARのApp Catalog移行とMobot強化、Cloud SIEMのSigmaルール直接インポートなど3件のアップデートを公開
